Authentification à deux facteurs : pourquoi l’activer sur tous vos comptes pro
- L’authentification 2FA ajoute une seconde vérification (code, notification ou clé physique) après le mot de passe, ce qui bloque selon Microsoft plus de 99 % des tentatives de piratage automatisées.
- Chez Google, l’activation de la 2FA a fait chuter de moitié le taux de compromission des comptes sur un panel de 150 millions d’utilisateurs.
- Les petites structures sont des cibles privilégiées : l’ANSSI recense 43 % des cyberattaques signalées en France sur des organisations de moins de 250 salariés, pour un coût moyen de 58 000 €.
- Une application authenticator (Google Authenticator, Authy, extension Chrome) est plus fiable qu’un simple SMS, car elle n’est pas exposée au détournement de numéro de téléphone.
- En cas de code 2FA perdu, les codes de secours générés à l’activation restent la seule voie de récupération fiable — d’où l’intérêt de les sauvegarder dès le départ, y compris sur des comptes financiers comme Crypto.com.
L’authentification 2FA, ou authentification à deux facteurs, consiste à exiger une seconde preuve d’identité en plus du mot de passe pour accéder à un compte — un code temporaire, une notification à valider sur son téléphone, ou une clé de sécurité physique. Concrètement, même si un mot de passe fuite ou est deviné, un attaquant sans accès au second facteur ne peut pas se connecter. Pour un commerçant qui gère sa fiche Google Business Profile, son site WordPress, ses outils d’emailing ou ses comptes publicitaires, c’est la mesure de sécurité qui offre le meilleur rapport entre l’effort (quelques minutes de configuration) et le résultat (un compte quasiment impossible à pirater à distance).
Ce guide explique ce qu’est concrètement la 2FA, pourquoi elle est devenue incontournable, comment l’activer sur Google et sur Chrome, et que faire le jour où un code ne s’affiche plus ou qu’un accès semble perdu.
Authentification 2FA, c’est quoi exactement ?
Une connexion classique repose sur un seul facteur : ce que vous savez (le mot de passe). Le problème, c’est que ce facteur unique peut être volé de multiples façons — phishing, fuite de base de données chez un service tiers, mot de passe réutilisé sur plusieurs sites, keylogger sur un ordinateur infecté. Une fois ce mot de passe entre de mauvaises mains, rien n’empêche la connexion.
L’authentification à deux facteurs ajoute une seconde barrière indépendante, généralement issue de l’une de ces trois familles :
- Ce que vous savez : le mot de passe, ou un code PIN.
- Ce que vous possédez : un téléphone qui reçoit un SMS ou génère un code via une application, ou une clé de sécurité physique (type YubiKey).
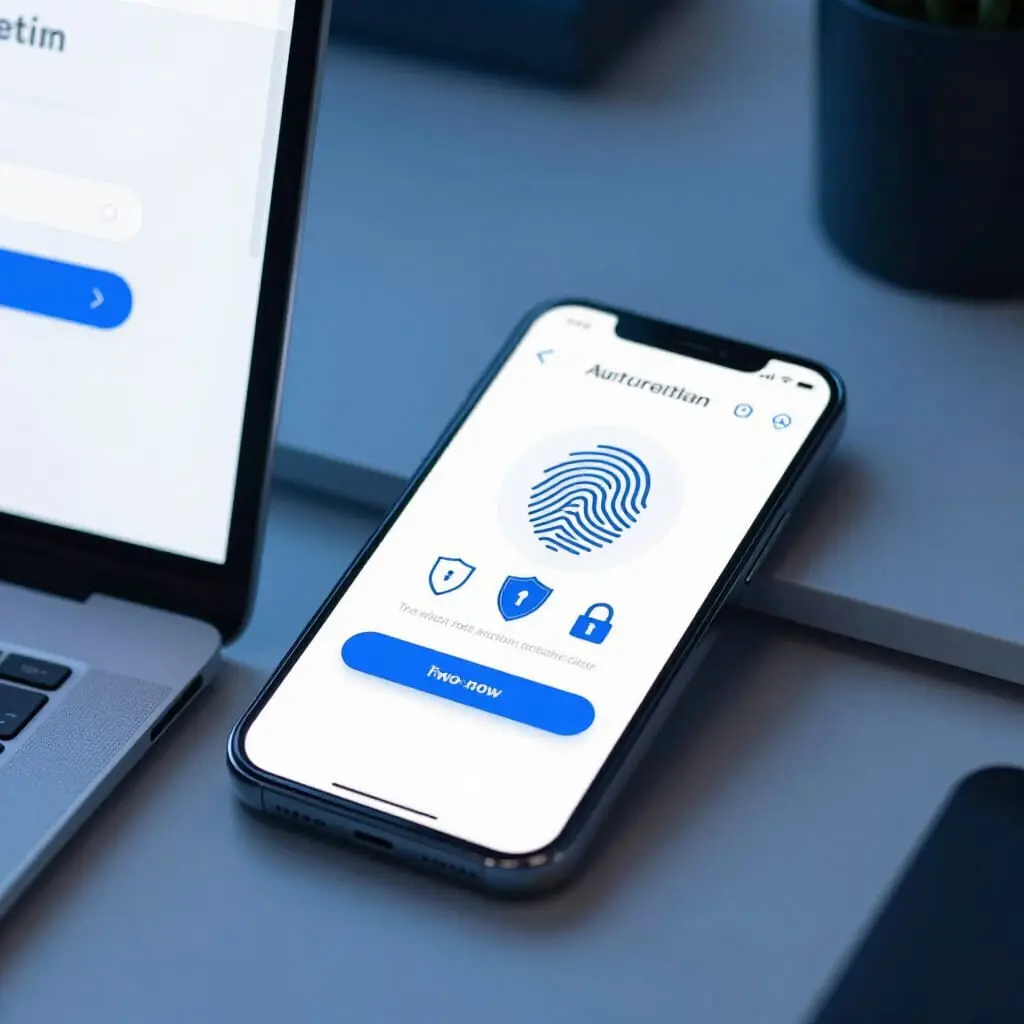
- Ce que vous êtes : une empreinte digitale, une reconnaissance faciale.
La 2FA combine deux de ces familles — le plus souvent mot de passe + possession d’un appareil. C’est cette combinaison qui rend l’attaque beaucoup plus coûteuse pour un pirate : il ne suffit plus de connaître un mot de passe, il faut aussi avoir physiquement accès au téléphone ou à la clé de la victime, au moment précis de la tentative de connexion.
Le terme MFA (Multi-Factor Authentication, authentification multifacteur) est parfois utilisé comme synonyme, bien qu’il désigne techniquement une combinaison de deux facteurs ou plus, alors que la 2FA se limite à exactement deux facteurs.
Pourquoi l’activer : ce que disent les chiffres
Les fournisseurs de services en ligne qui ont le plus de données sur le sujet sont sans surprise Google et Microsoft, qui protègent chacun plusieurs milliards de comptes.
Selon les travaux publiés par Microsoft, l’activation d’une authentification multifacteur réduit le risque de compromission d’un compte de plus de 99,9 %, et plus de 99,9 % des comptes effectivement piratés n’avaient aucune protection de ce type activée (Microsoft Security). Même lorsque les identifiants d’un utilisateur ont déjà fuité sur le dark web, la MFA continue de bloquer la quasi-totalité des tentatives de connexion frauduleuses.
De son côté, Google a analysé le comportement de 150 millions de comptes après l’activation de la validation en deux étapes : le taux de compromission de ces comptes a été divisé par deux. Le détail par type d’attaque est encore plus parlant — la 2FA par SMS bloque 100 % des tentatives automatisées par des bots, 96 % des campagnes de phishing de masse et 76 % des attaques ciblées, tandis que les notifications de connexion sur l’appareil (plus robustes) montent respectivement à 100 %, 99 % et 90 % (Dark Reading).
Pour un commerçant, ces chiffres ne sont pas juste théoriques. L’ANSSI (Agence nationale de la sécurité des systèmes d’information) rapporte que 43 % des cyberattaques signalées en France visent des structures de moins de 250 salariés, avec un coût moyen d’incident autour de 58 000 €, pouvant grimper jusqu’à 466 000 € pour les cas les plus lourds une fois l’arrêt d’activité comptabilisé (Laucked). Une part importante de ces attaques part d’un identifiant volé sur un compte qui n’était protégé que par un mot de passe — souvent réutilisé ailleurs, souvent trop simple.
Autrement dit : la 2FA ne protège pas seulement une boîte mail personnelle. Elle protège la fiche Google qui fait venir des clients en magasin, le compte publicitaire qui dépense un budget mensuel, l’accès administrateur du site e-commerce, ou la messagerie professionnelle par laquelle transitent devis et factures.
Les différentes méthodes de 2FA (et laquelle choisir)
Toutes les méthodes de 2FA ne se valent pas en matière de sécurité, ni en matière de confort d’usage.
Le SMS reste la méthode la plus répandue car elle ne nécessite aucune application. Elle est cependant vulnérable au SIM swapping, une technique par laquelle un attaquant convainc un opérateur téléphonique de transférer un numéro sur une carte SIM qu’il contrôle. Pour un compte à faible enjeu, le SMS reste largement suffisant ; pour un compte financier ou administrateur, ce n’est plus le niveau recommandé aujourd’hui.
Les applications authenticator (Google Authenticator, Microsoft Authenticator, Authy, ou des extensions Chrome dédiées) génèrent un code à usage unique toutes les 30 secondes, sans passer par le réseau mobile — donc insensible au SIM swapping. C’est le compromis recommandé par la plupart des équipes sécurité pour un usage professionnel quotidien.
Les clés de sécurité physiques (norme FIDO2/WebAuthn, type YubiKey) offrent le niveau de protection le plus élevé, car elles exigent une présence physique et résistent au phishing par nature — même un faux site copié à l’identique ne peut pas récupérer la clé. Elles restent surtout utilisées pour les comptes à très haute valeur (administrateurs systèmes, dirigeants, comptes financiers).
La biométrie (empreinte, reconnaissance faciale) sert le plus souvent de second facteur local, pour déverrouiller une application authenticator ou confirmer une notification push, plutôt que comme méthode de 2FA à elle seule sur un service distant.
Pour un commerçant qui gère plusieurs comptes (Google Business Profile, réseaux sociaux, outils marketing, hébergeur, banque), l’application authenticator est le point d’équilibre le plus réaliste : sécurité nettement supérieure au SMS, sans le coût ni la logistique d’une clé physique par collaborateur.
Activer l’authentification 2FA sur Google
Google est souvent le point d’entrée de toute la présence en ligne d’un commerce : messagerie, Google Business Profile, Google Ads, Search Console, Analytics. Sécuriser ce compte en priorité a donc un effet démultiplicateur.
Pour activer la validation en deux étapes sur un compte Google :
- Se rendre dans les paramètres du compte Google, section Sécurité.
- Cliquer sur Validation en deux étapes, puis Commencer.
- Choisir la méthode principale : notification sur l’appareil (recommandée), application authenticator, ou SMS.
- Générer et imprimer ou sauvegarder les codes de secours proposés à la fin du processus — c’est l’étape la plus souvent négligée, alors qu’elle est décisive en cas de perte du téléphone.
- Ajouter éventuellement une méthode de secours (numéro de téléphone alternatif, clé de sécurité) pour ne jamais se retrouver totalement bloqué.
Une fois activée, Google demandera régulièrement une seconde vérification sur les nouveaux appareils ou navigateurs, tout en reconnaissant les appareils habituels pour ne pas alourdir l’usage quotidien.
Utiliser une application authenticator sur Chrome
Beaucoup d’utilisateurs cherchent une solution d’authenticator directement dans leur navigateur Chrome, sans passer par une application mobile séparée. Deux approches coexistent.
La première consiste à installer une extension Chrome dédiée aux codes 2FA, qui fonctionne comme une application authenticator classique mais reste accessible depuis la barre d’outils du navigateur, pratique sur un poste de travail fixe en boutique ou au bureau. L’inconvénient principal est la dépendance à l’ordinateur : si la machine tombe en panne sans synchronisation externe, les codes stockés localement peuvent devenir inaccessibles. Il est donc essentiel de vérifier qu’une extension propose une sauvegarde chiffrée ou une synchronisation multi-appareils avant de l’adopter comme unique client d’authentification.
La seconde approche, généralement plus robuste, consiste à utiliser le gestionnaire de mots de passe intégré à Chrome, qui propose désormais également la génération de codes à usage unique pour les comptes compatibles, synchronisés avec le compte Google de l’utilisateur sur tous ses appareils. Cette option évite d’avoir à installer un client tiers, tout en conservant l’avantage d’un accès depuis n’importe quel poste connecté au même compte Google.
Dans les deux cas, la bonne pratique reste la même : ne jamais dépendre d’un seul appareil pour générer les codes, et toujours conserver les codes de secours dans un endroit distinct — gestionnaire de mots de passe séparé, coffre-fort numérique, ou copie papier rangée en lieu sûr.
2FA sur les plateformes financières : le cas de Crypto.com
Les plateformes qui gèrent des actifs financiers ou des cryptomonnaies imposent quasi systématiquement la 2FA, et pour cause : un compte compromis sur ce type de service peut se traduire par une perte de fonds immédiate et souvent irréversible. Crypto.com, comme la majorité des plateformes d’échange, exige l’activation d’une application authenticator (plutôt que le SMS) pour valider les connexions, les retraits et les modifications de paramètres de sécurité.
Le point de friction le plus fréquent survient lorsqu’un utilisateur change de téléphone sans avoir sauvegardé sa clé de configuration 2FA au préalable : le code affiché dans l’ancienne application ne peut plus être régénéré ailleurs, ce qui bloque l’accès au compte. C’est une situation qui revient souvent dans les recherches d’utilisateurs confrontés à un code 2FA perdu sur Crypto.com : la plateforme propose alors une procédure de récupération dédiée, avec vérification d’identité renforcée, qui peut prendre plusieurs jours ouvrés. Cette lenteur volontaire est une mesure de sécurité en soi, destinée à empêcher qu’un attaquant ayant mis la main sur un compte ne le récupère plus vite que son propriétaire légitime.
La leçon à en tirer dépasse largement le cas de Crypto.com : sur tout compte financier protégé par 2FA, la clé secrète (ou le QR code) affichée lors de la configuration initiale doit être sauvegardée hors de l’application elle-même, dans un gestionnaire de mots de passe ou un coffre chiffré. C’est ce qui permet de reconfigurer l’authenticator sur un nouvel appareil en quelques secondes, plutôt que de dépendre d’une procédure de récupération manuelle.
Code 2FA perdu : comment récupérer l’accès à son compte
Perdre l’accès à son second facteur — téléphone volé, cassé, réinitialisé sans sauvegarde, application authenticator désinstallée par erreur — est l’un des scénarios les plus stressants liés à la 2FA. Trois options existent, par ordre de rapidité :
Les codes de secours (backup codes), générés au moment de l’activation de la 2FA sur la plupart des services sérieux (Google, Microsoft, réseaux sociaux, plateformes crypto), permettent de se connecter une fois chacun sans passer par le second facteur habituel. C’est la solution la plus rapide, à condition de les avoir sauvegardés en amont — ce qui souligne l’importance de cette étape, trop souvent zappée lors de la configuration initiale.
La méthode de secours alternative, si elle a été configurée (numéro de téléphone secondaire, adresse email de récupération, clé de sécurité physique additionnelle), offre une deuxième voie sans délai d’attente.
En l’absence des deux premières options, il reste la procédure de récupération de compte proposée par chaque service, qui implique généralement une vérification d’identité renforcée (pièce d’identité, réponses à des questions de sécurité, délai d’attente de plusieurs jours). C’est la voie la plus lente, mais aussi la seule qui reste disponible en dernier recours.
La bonne pratique pour ne jamais se retrouver dans cette situation consiste à traiter la configuration des codes de secours comme une étape obligatoire de l’activation de la 2FA, au même titre que le choix du mot de passe lui-même — et à les stocker dans un endroit différent de l’appareil qui sert à générer les codes au quotidien.
Au-delà de la 2FA : sécuriser l’ensemble de sa présence en ligne
La 2FA protège l’accès aux comptes, mais elle ne couvre pas tous les points d’entrée d’un site ou d’une activité en ligne. Un formulaire de contact mal protégé, par exemple, reste une porte ouverte pour des campagnes de spam automatisées qui peuvent finir par faire blacklister un nom de domaine auprès des messageries — un problème indépendant du mot de passe ou de la 2FA, mais tout aussi capable de nuire à la réputation d’un commerce en ligne. Il est donc utile de traiter en parallèle la question de protéger vos formulaires contre le spam, en complément de la sécurisation des comptes eux-mêmes.
Une politique de sécurité cohérente pour un commerçant combine généralement trois piliers : des mots de passe uniques et suffisamment longs (idéalement générés et stockés dans un gestionnaire dédié), la 2FA activée sur tous les comptes qui le permettent — en priorité Google, la messagerie professionnelle et les comptes financiers — et une vigilance de base face aux tentatives de phishing, qui restent le point d’entrée le plus courant pour voler un mot de passe avant même qu’un attaquant ne teste la 2FA.
Conclusion
L’activation de la 2FA sur les comptes qui pilotent la présence en ligne d’un commerce — Google en tête, suivi de la messagerie et des comptes financiers — reste l’une des mesures de sécurité les plus rapides à mettre en place pour le niveau de protection qu’elle apporte. Quelques minutes de configuration aujourd’hui, y compris la sauvegarde des codes de secours, évitent des journées de blocage ou de procédure de récupération le jour où un appareil est perdu, volé ou simplement remplacé.
Authentification 2FA, c’est quoi en une phrase ?
C’est une méthode de connexion qui demande une seconde preuve d’identité en plus du mot de passe — un code temporaire, une notification à valider, ou une clé physique — pour empêcher qu’un mot de passe volé suffise à accéder à un compte.
Pourquoi Google demande-t-il d’activer la 2FA ?
Parce que les comptes Google protégés par la validation en deux étapes voient leur taux de compromission divisé par deux par rapport aux comptes protégés par un simple mot de passe, ce qui réduit fortement le risque de piratage et de fraude sur l’écosystème Google (Gmail, Business Profile, Ads, Analytics).
Quelle est la différence entre 2FA et MFA ?
La 2FA (authentification à deux facteurs) utilise exactement deux facteurs de vérification, tandis que la MFA (authentification multifacteur) peut en combiner deux ou plus. Dans l’usage courant, les deux termes sont souvent employés de façon interchangeable.
Comment utiliser un authenticator directement sur Chrome ?
Deux options existent : installer une extension Chrome dédiée à la génération de codes 2FA, ou utiliser le gestionnaire de mots de passe intégré à Chrome, qui propose la génération de codes à usage unique synchronisés avec le compte Google sur tous les appareils connectés.
J’ai perdu mon code 2FA sur Crypto.com, que faire ?
Utiliser en priorité un code de secours sauvegardé lors de l’activation initiale. À défaut, lancer la procédure de récupération de compte proposée par la plateforme, qui implique une vérification d’identité renforcée et un délai de traitement pouvant aller jusqu’à plusieurs jours, par mesure de sécurité contre les tentatives de prise de contrôle frauduleuse.
Un SMS suffit-il comme deuxième facteur d’authentification ?
Le SMS reste préférable à l’absence totale de 2FA, mais il est vulnérable au SIM swapping. Pour un compte professionnel ou financier, une application authenticator ou une clé de sécurité physique offre un niveau de protection nettement supérieur.
Que faire si mon application authenticator ne fonctionne plus après un changement de téléphone ?
Si la clé secrète de configuration a été sauvegardée au préalable (capture du QR code, export chiffré), il suffit de la réimporter dans la nouvelle application. Sinon, il faut passer par les codes de secours ou par la procédure de récupération du service concerné.
La 2FA ralentit-elle la connexion au quotidien ?
Sur la plupart des services, la vérification n’est demandée que pour les nouveaux appareils ou après une période d’inactivité, et non à chaque connexion — l’ajout de quelques secondes reste largement compensé par la réduction drastique du risque de piratage.